

超過 63272+ 位滿意的客戶
立即下載 CompTIA : PT0-002 考試題庫

即时下載:我們的系統會在付款後的一分鐘內自动將您購買的產品發送給您。(如果在12小時內沒有收到,請聯繫我們。注意:不要忘記檢查你的垃圾郵件。)
100%退款保證
Fast2test在我們的客戶中擁有前所未有的99.6%的首次通過率。 我們對我們的產品非常有信心,所以我們不提供会给客户带去麻煩的產品。
- 高品质的認證考試培訓材料
- 有三個版本可供選擇
- 10年的行業經驗
- 365天免費更新
- 隨時隨地練習
- 100%安全的購物體驗
PT0-002 電子檔(PDF)
- 可打印的PDF格式
- 简单清晰方便阅读
- 可以任意拷贝到不同设备
- 隨時隨地學習
- 支持所有的PDF阅读器
- 購買前可下載免費試用
- 下載免費DEMO
- 問題數量: 460
- 最近更新時間: 2026-09-20
- 價格: $59.98
PT0-002 軟體版
- 可执行的應用程序
- 模擬真實的考試環境
- 增加考試信心,增强记忆力
- 支持所有Windows操作系統
- 兩種练习模式随意使用
- 隨時離線練習
- 軟體版屏幕截圖
- 問題數量: 460
- 最近更新時間: 2026-09-20
- 價格: $59.98
PT0-002 線上測試引擎
- 網上模擬真實考試,方便,易用
- 無需安裝,即時使用
- 支持所有的Web瀏覽器
- 支持離線緩存
- 有測試歷史記錄和技能評估
- 支持Windows / Mac / Android / iOS等
- 試用線上測試引擎
- 問題數量: 460
- 最近更新時間: 2026-09-20
- 價格: $59.98
考試大綱會不定期調整,過時的題庫只會浪費你的時間。Fast2test 的 PT0-002 練習題持續審查與更新,2026 年購買還享有 365 天免費更新,讓你練的每一題都緊貼 CompTIA PenTest+ Certification 的最新範圍。
CompTIA PT0-002 考試概覽:
| 認證廠商: | CompTIA |
|---|---|
| 考試名稱: | CompTIA PenTest+ 認證 |
| 考試代碼: | PT0-002 |
| 相關認證: | CompTIA CySA+ CompTIA Security+ |
| 證照有效期限: | 3年 |
| 實際考試題數: | 最多85題 |
| 考試費用: | 404美元 |
| 及格分數: | 750分(滿分級距為100-900分) |
| 支援語言: | 泰文, 英文, 日文, 葡萄牙文 |
| 考試時間: | 165 分鐘 |
| 考試形式: | 實作表現題, 選擇題 |
| 範例考題: | CompTIA PT0-002 範例考題 |
| 考試方式: | 可選擇線上遠端監考模式,或親自至 Pearson VUE 考試中心應考。 |
| 必備條件: | 無強制報考資格要求。建議具備:Network+、Security+ 認證或同等知識水準,以及3至4年資訊安全領域實務經驗。 |
| 官方大綱網址: | https://www.comptia.org/en/certifications/pentest/ |
CompTIA PT0-002 考試大綱主題:
| 章節 | 權重 | 目標 |
|---|---|---|
| 主題 1: 規劃與範圍界定 | 14% | - 範圍界定與目標選定
|
| 主題 2: 報告撰寫與溝通協調 | 18% | - 報告撰寫
|
| 主題 3: 工具運用與程式碼分析 | 16% | - 指令稿編寫與程式碼分析
|
| 主題 4: 攻擊與弱點利用 | 30% | - 網路攻擊
|
| 主題 5: 資訊蒐集與弱點辨識 | 22% | - 偵查技術
|
關於 PT0-002 考試,你可能想知道的事
PT0-002(CompTIA PenTest+ Certification)是由 CompTIA 舉辦的認證考試,通過後可取得 CompTIA PenTest+ 認證,此認證屬於 中階 等級,適合想在該領域深耕的從業人員報考。與此考試相關的認證還包括 CompTIA Security+、CompTIA CySA+,可依職涯規劃進一步挑戰。備考時搭配 Fast2test 的 460 道練習題,能更快掌握出題方向。
CompTIA PenTest+ Certification 的題量為 最多85題,考試時間為 165 分鐘。換算下來,每題可用的思考時間相當有限,遇到卡關的題目建議先標記、整卷答完後再回頭檢查,避免在單一題目上耗掉過多時間。平時可用 Fast2test 的模擬考功能進行限時練習,提前適應正式考試的答題節奏與時間壓力。
CompTIA PenTest+ Certification 的通過分數為 750分(滿分級距為100-900分),官方報名費為 404美元。需要注意的是,若未能一次通過,重考必須再次支付全額報名費,成本不低。建議正式報名前,先用 Fast2test 的 460 道模擬試題做幾回完整自測,確認成績穩定達標後再上考場。
CompTIA PenTest+ Certification 的報考條件如下:無強制報考資格要求。建議具備:Network+、Security+ 認證或同等知識水準,以及3至4年資訊安全領域實務經驗。。報名前建議再到官方頁面確認最新規定:https://www.comptia.org/en/certifications/pentest/。
可以。Fast2test 提供 CompTIA PenTest+ Certification 的免費範例試題,購買前可先下載體驗,確認題庫品質符合期待再下單。購買後享有 365 天免費更新,PT0-002 題庫會隨官方大綱調整持續修訂;365 天到期後若仍需更新服務,可以 50% 折扣優惠續購。
Fast2test 提供「退款保證」:購買後 60 天內參加 PT0-002 對應考試未通過,可申請全額退款。申請時需於考後 2 天內提交報名證明(准考證 / enrollment slip)複印件與官方成績單(Score Report)PDF,且考生姓名須與付款人姓名一致,資料送出後 7 天內處理完成。提醒您:購買後 3 天內即參加考試、已下載但未實際應考,以及免費資料與過期訂單,不適用退款保證。若不想退款,也可選擇免費更換為兩個等值的考試資料,並保留原購產品的更新服務。交付方面,付款完成後系統會在一分鐘內將產品寄至您的電子郵件信箱,可即時下載使用,且不限制安裝的電腦數量;若 2 小時仍未收到,請聯絡客服協助處理。
CompTIA PenTest+ Certification 的考試範圍涵蓋 5 大領域,主要包括 工具運用與程式碼分析(16%)、規劃與範圍界定(14%)、資訊蒐集與弱點辨識(22%) 等。各領域的細項主題與完整出題比例,請參考上方的考試大綱;安排讀書計畫時,建議依各領域占比分配複習時間,把力氣花在最關鍵的地方。
最新的 CompTIA PenTest+ PT0-002 免費考試真題:
A company developed a new web application to allow its customers to submit loan applications. A penetration tester is reviewing the application and discovers that the application was developed in ASP and used MSSQL for its back-end database. Using the application's search form, the penetration tester inputs the following code in the search input field:
IMG SRC=vbscript:msgbox ("Vulnerable_to_Attack") ; >originalAttribute="SRC"originalPath="vbscript;msgbox ("Vulnerable_to_Attack ") ;>"
When the tester checks the submit button on the search form, the web browser returns a pop-up windows that displays "Vulnerable_to_Attack." Which of the following vulnerabilities did the tester discover in the web application?
- A. Command injection
- B. SQL injection
- C. Cross-site request forgery
- D. Cross-site scripting
答案:D 🗳️
Given the following code:
$p = (80, 110, 25)
$network = (192.168.0)
$range = 1 .. 254
$ErrorActionPreference = 'silentlycontinue'
$Foreach ($add in $range)
$Foreach ($x in $p)
{ {$ip = "{0} . {1} -F $network, $add"
If (Test-Connection -BufferSize 32 -Count 1 -quiet -ComputerName $ip)
{$socket = new-object System.Net. Sockets. TcpClient (&ip, $x)
If ($socket. Connected) { $ip $p open"
$socket. Close () }
}
}}
Which of the following tasks could be accomplished with the script?
- A. Reverse shell
- B. Port scan
- C. File download
- D. Ping sweep
答案:B 🗳️
說明:(僅 Fast2test 成員可見)
SIMULATION
Using the output, identify potential attack vectors that should be further investigated.


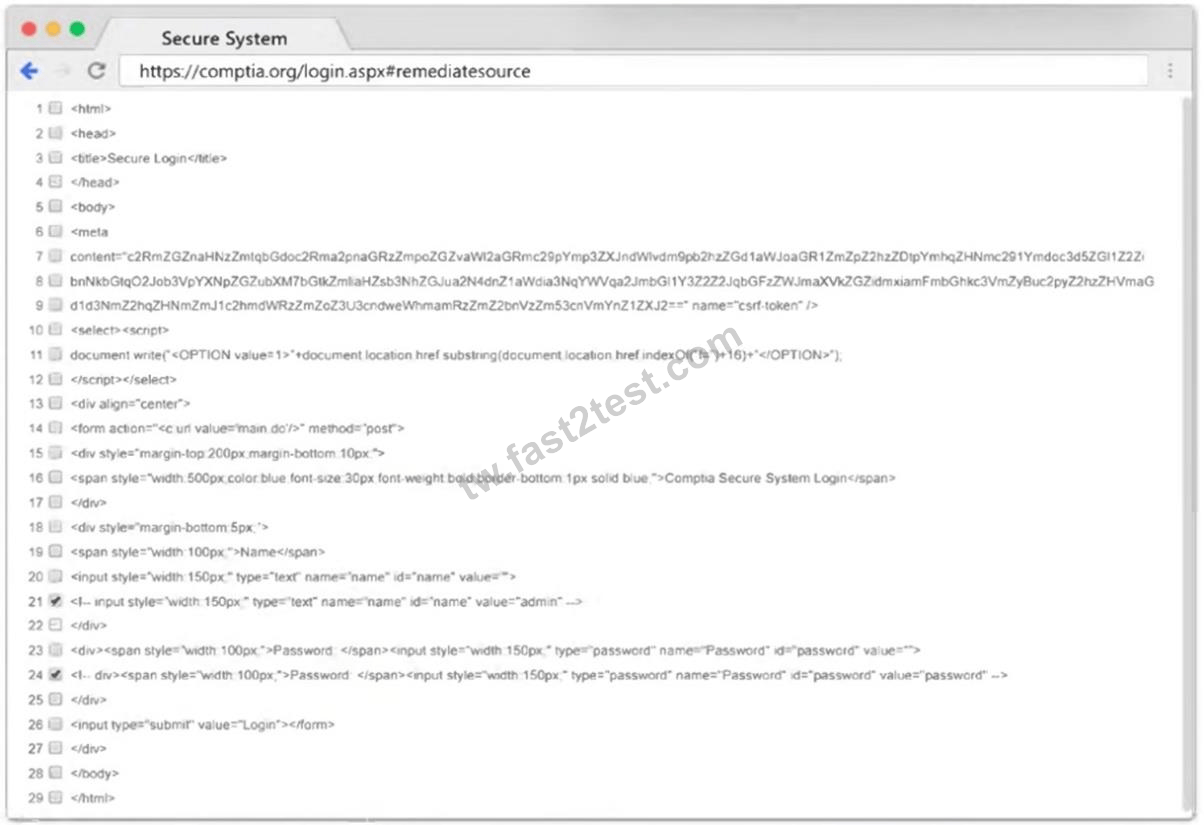

答案:
1: Null session enumeration
Weak SMB file permissions
Fragmentation attack
2: nmap
-sV
-p 1-1023
192.168.2.2
3: #!/usr/bin/python
export $PORTS = 21,22
for $PORT in $PORTS:
try:
s.connect((ip, port))
print("%s:%s - OPEN" % (ip, port))
except socket.timeout
print("%:%s - TIMEOUT" % (ip, port))
except socket.error as e:
print("%:%s - CLOSED" % (ip, port))
finally
s.close()
port_scan(sys.argv[1], ports)
During enumeration, a red team discovered that an external web server was frequented by employees. After compromising the server, which of the following attacks would best support ------------company systems?
- A. A command injection attack
- B. Aside-channel attack
- C. A watering-hole attack
- D. A cross-site scripting attack
答案:C 🗳️
說明:(僅 Fast2test 成員可見)
 921條客戶評論客戶反饋 (*一些類似或舊的評論已被隱藏。)
成功通過!我的朋友也想買你們的CompTIA考古題,不知有沒有折扣?

117.11.224.*

我的朋友介紹給我Fast2test網站,因為他通過了PT0-002考試,緊接著的還在準備PT0-003考試。現在,我也通過了PT0-002測試,這是真的能起很大的幫助。

123.241.30.*
這是有用的,我昨天通過了,PT0-002題庫95%的問題都是正確的,問題很容易,沒有那么難。

60.250.23.*

感謝你們網站提供的 PT0-002 考試認證資料,我很容易的通過了我的首次考試。

187.39.76.*
這是非常不錯的考古題,因為我已經通過了今天的PT0-002考試。

24.97.110.*
我的PT0-002考試通過了,你們的考試培訓資料确实在考試中帮了我很多,謝謝!

220.133.159.*
不錯,是有效的!我喜歡在線版本的PT0-002題庫,完全不用擔心安裝不了,或者帶病毒,很安全!

222.165.110.*
非常高興,今天我通過了 PT0-002 考試,您們提供的培訓資料非常好。我真的很感激 Fast2test 網站,因為我沒有足夠的時間來準備考試。但是,你們提供的PT0-002考古題是真的有效的,幫助我通過了考試。

61.221.66.*
你們提供的考題非常容易理解,對我的CompTIA的PT0-002考試來說,這是非常優秀的學習指南資料,在我的認證考試中起了很大的幫助。

222.168.65.*
我咨詢過客服,告訴我這是最新版的PT0-002題庫,然后我購買它,很難想象,我的考試通過了,題庫很好用!

49.218.53.*
開始我很擔心,從Fast2test購買的考題是不是真正的考試,事實證明我的選擇是正確的,我通過了我的PT0-002考試,謝謝你們!

163.17.83.*
你們的題庫真的很有用,我考試中的大多數問題都來自它,感謝你們,我的PT0-002考試通過了。

218.247.157.*
我是一個有好運的家伙,然后成功的通過了 PT0-002 考試,不得不說你們的題庫是非常有效的学习資料,在它的幫助下,才能順利通過我的PT0-002認證考試。

181.194.156.*
通過了PT0-002考試,你們的題庫和真實中的CompTIA考試所遇到的問題幾乎是一樣的。

180.206.15.*
相關考試
立即下載 PT0-002
付款後,我們的系統會在付款後壹分鐘內將您購買的產品發送到郵箱。如2小時內未收到,請與我們聯系。
365天免費更新
購買後365天內可免費升級。365天之後,您將獲得50%的更新折扣。

退款保證
如果您在購買後60天內沒有通過相應的考試,可以全額退款。並且免費獲得任何其他產品。
安全與隱私
我們尊重客戶的隱私。 我們使用McAfee的安全服務為您的個人信息提供最高安全性,讓您高枕無憂。
