
考試名稱: CompTIA Cybersecurity Analyst (CySA+) Certification Exam (CS0-002日本語版)
認證提供商: CompTIA
相應認證: CompTIA CySA+

超過 63270+ 位滿意的客戶
最新的高品質 CS0-002日本語 考試練習題庫

即时下載:我們的系統會在付款後的一分鐘內自动將您購買的產品發送給您。(如果在12小時內沒有收到,請聯繫我們。注意:不要忘記檢查你的垃圾郵件。)
100%退款保證
Fast2test在我們的客戶中擁有前所未有的99.6%的首次通過率。 我們對我們的產品非常有信心,所以我們不提供会给客户带去麻煩的產品。
- 高品质的認證考試培訓材料
- 有三個版本可供選擇
- 10年的行業經驗
- 365天免費更新
- 隨時隨地練習
- 100%安全的購物體驗

- 可执行的應用程序
- 模擬真實的考試環境
- 增加考試信心,增强记忆力
- 支持所有Windows操作系統
- 兩種练习模式随意使用
- 隨時離線練習

- 網上模擬真實考試,方便,易用
- 無需安裝,即時使用
- 支持所有的Web瀏覽器
- 支持離線緩存
- 有測試歷史記錄和技能評估
- 支持Windows / Mac / Android / iOS等
- 可打印的PDF格式
- 简单清晰方便阅读
- 可以任意拷贝到不同设备
- 隨時隨地學習
- 支持所有的PDF阅读器
- 購買前可下載免費試用
不論您偏好紙本閱讀還是螢幕練習,Fast2test 的 CS0-002日本語 題庫都提供 PDF、桌面測試引擎與線上測試引擎三種形式。CompTIA Cybersecurity Analyst (CySA+) Certification Exam (CS0-002日本語版) 的 371 道題目,在家、在公司或在通勤途中都能隨時開啟練習。
CompTIA CS0-002日本語 考試概覽:
| 認證廠商: | CompTIA |
|---|---|
| 考試名稱: | CompTIA 資安分析師認證(CySA+) |
| 考試代碼: | CS0-002 |
| 考試時間: | 165 分鐘 |
| 相關認證: | CompTIA PenTest+ CompTIA Network+ CompTIA Security+ |
| 考試費用: | 392 美元 |
| 證照有效期限: | 3 年(CompTIA 認證之一般有效期限) |
| 支援語言: | Japanese, English |
| 考試形式: | 選擇題, 實作題 |
| 及格分數: | 750(評分範圍介於 100–900 分之間) |
| 實際考試題數: | 最多 85 題 |
| 範例考題: | CompTIA CS0-002日本語 範例考題 |
| 考試方式: | 可透過 Pearson VUE 線上遠端監考系統或 CompTIA 授權考場應試。 |
| 必備條件: | 建議具備基礎知識:持有 CompTIA Security+ 與 Network+ 認證,或具備同等技術能力;通常建議擁有 4 年資安或相關領域實務經驗,但並無強制性報考門檻。 |
| 官方大綱網址: | https://www.comptia.org/en-us/certifications/cybersecurity-analyst/ |
CompTIA CS0-002日本語 考試大綱主題:
| 章節 | 權重 | 目標 |
|---|---|---|
| 法規遵循與評估 | 13% | - 標準與政策
|
| 軟體與系統安全 | 18% | - 安全控制與強化
|
| 威脅與弱點管理 | 22% | - 威脅辨識與分析
|
| 安全營運與監控 | 25% | - 監控與偵測
|
| 事件應變 | 22% | - 應變程序
|
關於 CompTIA CS0-002日本語 考試,您可能想問
CompTIA Cybersecurity Analyst (CySA+) Certification Exam (CS0-002日本語版)(考試代碼 CS0-002日本語)是 CompTIA 官方規劃的認證考試,通過後可取得「CompTIA CySA+」認證,認證等級為 中級。此認證亦與 CompTIA Security+、CompTIA Network+、CompTIA PenTest+ 等認證相互關聯,可依職涯規劃進一步進修。若您正準備這門考試,Fast2test 收錄的 371 道練習題能協助您有系統地複習每個知識要點。
CS0-002日本語 考試的總題量為 最多 85 題 題,考試時間為 165 分鐘。換算下來,每題可分配的作答時間相當有限,一旦在不熟悉的題型上卡關,很容易打亂整體節奏。建議備考後期使用 Fast2test 的測試引擎進行限時模考,刻意訓練時間分配與答題速度,正式考試時才不會因時間壓力而失常。
CS0-002日本語 考試的及格標準為 750(評分範圍介於 100–900 分之間),官方報名費用為 392 美元。需要留意的是,若未達及格標準,重考時必須再次全額繳費,成本不低。建議正式報名前,先用 Fast2test 的 371 道練習題完整自測幾回,確認實力到位後再上場,避免不必要的重考支出。
建議具備基礎知識:持有 CompTIA Security+ 與 Network+ 認證,或具備同等技術能力;通常建議擁有 4 年資安或相關領域實務經驗,但並無強制性報考門檻。由於官方可能隨時調整報考規定,建議您報名前再至 CompTIA 官方考試頁面確認最新資訊,以免影響報名資格。
可以。Fast2test 提供 CompTIA Cybersecurity Analyst (CySA+) Certification Exam (CS0-002日本語版) 的免費範例試題,您可先下載體驗題目品質與解析方式,滿意後再決定購買。購買後享有 365 天免費更新,期間題庫有任何修訂都可免費取得最新版本;即使產品過期,後續續購更新仍可享 50% 折扣優惠。
交付方面,Fast2test 採即時交付:付款完成後一分鐘內,下載資訊即寄送至您的電子郵件信箱,若 2 小時內仍未收到可聯絡客服協助,且產品不限制安裝的電腦數量。考試方面,我們提供退款保證:購買後 60 天內參加對應考試而未通過者,可於考後 2 天內提交報名證明(准考證)影本與官方成績單(Score Report)PDF 申請全額退款,我們會在 7 天內處理完成;考生姓名須與付款人姓名一致,購買後 3 天內即應考、已下載但未實際應考,以及免費資料與過期訂單均不適用。若您不想退款,也可選擇免費更換為兩個等值考試資料,並保留原購產品的更新服務。
CS0-002日本語 考試共劃分為 5 個主要領域,包括 軟體與系統安全(佔比 18%)、威脅與弱點管理(佔比 22%)、法規遵循與評估(佔比 13%) 等。各領域的完整細項與說明請參考上方的考試大綱,建議您依各領域的佔比高低安排複習比重,把時間花在最關鍵的主題上。
最新的 CompTIA CySA+ CS0-002J 免費考試真題:
次のうち、組織がインシデントの公開または非公開の開示を処理する方法に関して、組織のインシデント対応計画に含める必要があるものを最もよく説明しているのはどれですか?
- A. 開示セクションには、組織が将来インシデントが発生する可能性をどのように減らすかを説明する文言を含める必要があります。
- B. 開示セクションでは、インシデントが原因で顧客が離れてしまう可能性を減らす方法に焦点を当てる必要があります。
- C. 開示セクションには、インシデントの解決に必要な主要な従業員の名前と連絡先情報を含める必要があります。
- D. 開示セクションには、開示に関する組織の法的要件および規制要件を含める必要があります。
答案:D 🗳️
說明:(僅 Fast2test 成員可見)
セキュリティ アナリストが、数か月にわたって収集されたポート スキャン データを確認しています。次のデータは傾向を表しています。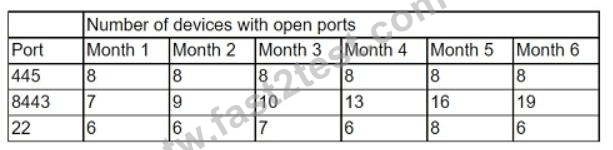
傾向を分析した後、セキュリティ アナリストが取るべき最善のアクションは次のうちどれですか?
- A. システム構成を確認して、ポート 445 を開く必要があるかどうかを判断します。
- B. ポート 8443 の悪用の可能性について監督者に懸念を表明します。
- C. 環境内に Apache の新しいインスタンスがあるとします。
- D. 開いている SSH ポートの数が 6 か月間で変化した理由を調べます。
答案:D 🗳️
說明:(僅 Fast2test 成員可見)
次の出力は、企業ネットワークの端にある tcpdump からのものです。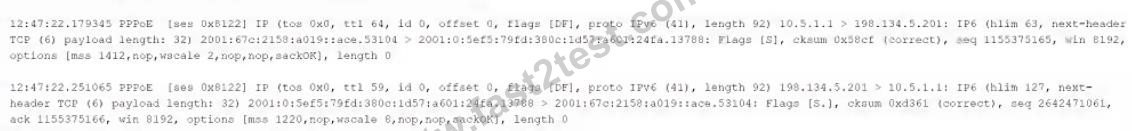
次のうち、潜在的なセキュリティ上の懸念を最もよく表しているのはどれですか?
- A. ペイロードの長さを使用してバッファをオーバーフローさせ、コードの実行を可能にすることができます。
- B. このトラフィックは、ネットワーク フットプリントを作成するための偵察手法を示しています。
- C. トラフィック ペイロードの内容によっては、VLAN ホッピングが許可される場合があります。
- D. カプセル化されたトラフィックは、セキュリティの監視と防御を回避する可能性があります
答案:D 🗳️
說明:(僅 Fast2test 成員可見)
あなたは、会社のシステム強化ガイドラインをレビューしているペネトレーション テスターです。硬化ガイドラインは次のことを示しています。
デバイスごとに 1 つのプライマリ サーバーまたはサービスが必要です。
デフォルトのポートのみを使用する必要があります
安全でないプロトコルは無効にする必要があります。
企業のインターネット プレゼンスは、保護されたサブネットに配置する必要があります
説明書 :
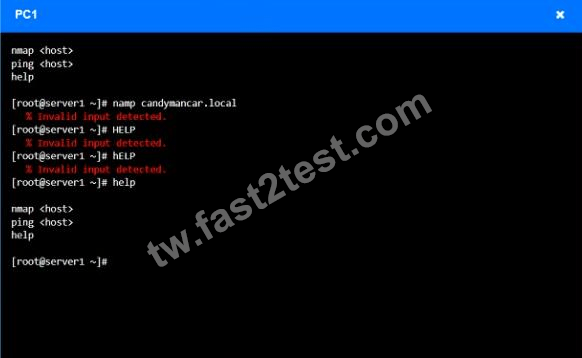
利用可能なツールを使用して、企業ネットワーク上のデバイスと、それらのデバイス上で実行されているサービスを検出します。
決定する必要があります
各デバイスのIPアドレス
プライマリサーバーまたは各デバイスのサービス
強化ガイドラインに基づいて無効にする必要があるプロトコル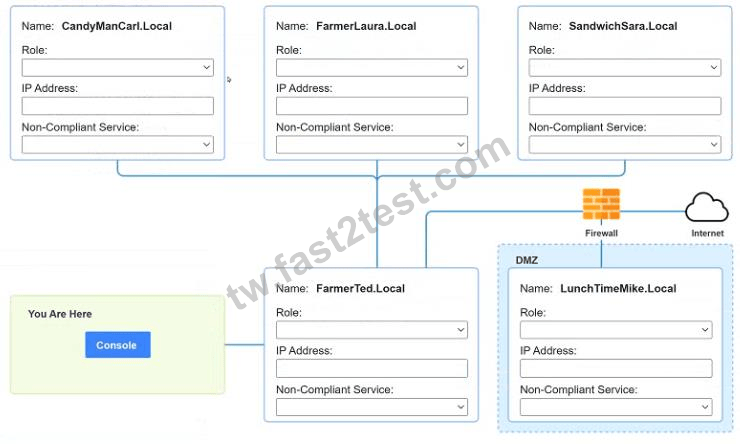
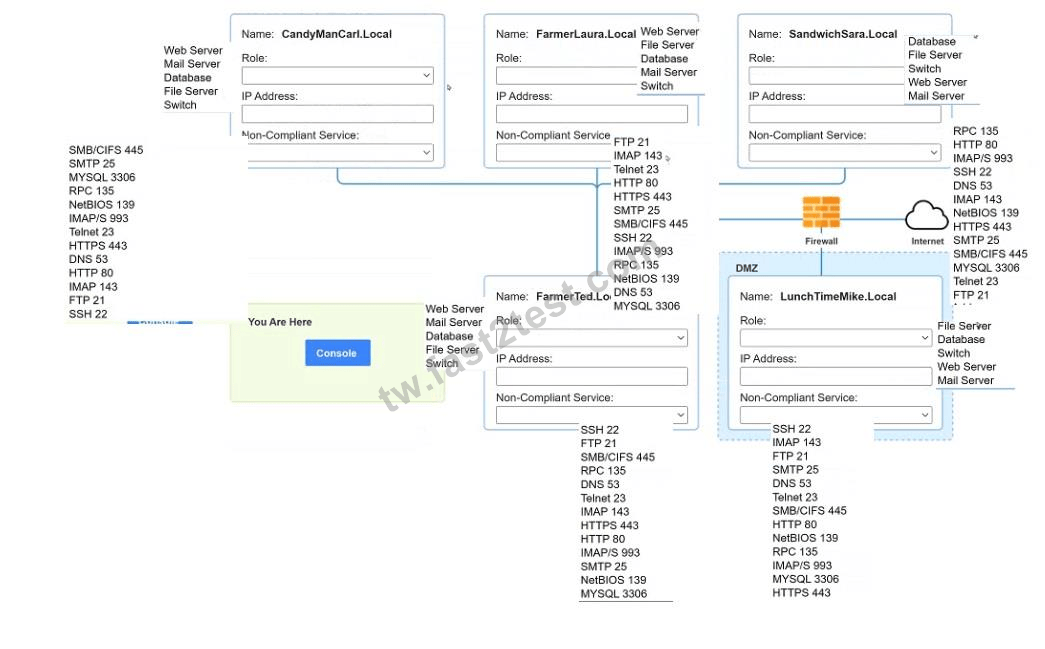
- A. 以下の説明の答えを参照してください。
答案:A 🗳️
Answer below images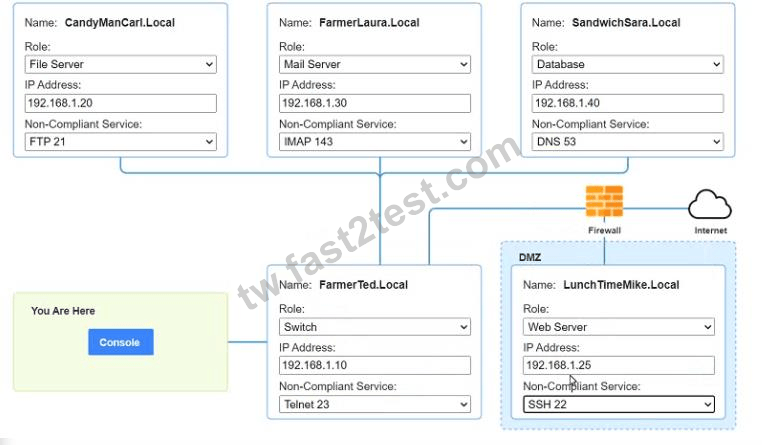
 0條客戶評論客戶反饋 (*一些類似或舊的評論已被隱藏。)
立即下載 CS0-002日本語
付款後,我們的系統會在付款後壹分鐘內將您購買的產品發送到郵箱。如2小時內未收到,請與我們聯系。
365天免費更新
購買後365天內可免費升級。365天之後,您將獲得50%的更新折扣。

退款保證
如果您在購買後60天內沒有通過相應的考試,可以全額退款。並且免費獲得任何其他產品。
安全與隱私
我們尊重客戶的隱私。 我們使用McAfee的安全服務為您的個人信息提供最高安全性,讓您高枕無憂。
